
各种数字货币算法到底在算什么?哈希、共识、签名一次讲明白
 摘要:
各种数字货币算法到底在算什么?哈希、共识、签名一次讲明白搞了六年链上开发,我摸过从比特币到十几种公链的底层代码。各种数字货币算法拆开看就三件事:数据怎么算、账怎么记、钱怎么花,每一...
各种数字货币算法到底在算什么?哈希、共识、签名一次讲明白
搞了六年链上开发,我摸过从比特币到十几种公链的底层代码。各种数字货币算法拆开看就三件事:数据怎么算、账怎么记、钱怎么花,每一层对应的算法完全不一样。
最底层是哈希。比特币跑SHA-256各种数字货币算法到底在算什么?哈希、共识、签名一次讲明白,一条区块头喂进去各种数字货币算法,吐出一个256位指纹,改任何一个字节结果就全变了。以太坊用的是Keccak-256,结构不同但目的相同:让数据不可逆、不可篡改。矿工反复调nonce值就是在跟这个指纹"对答案",对上了才能出块,没对上就重来。
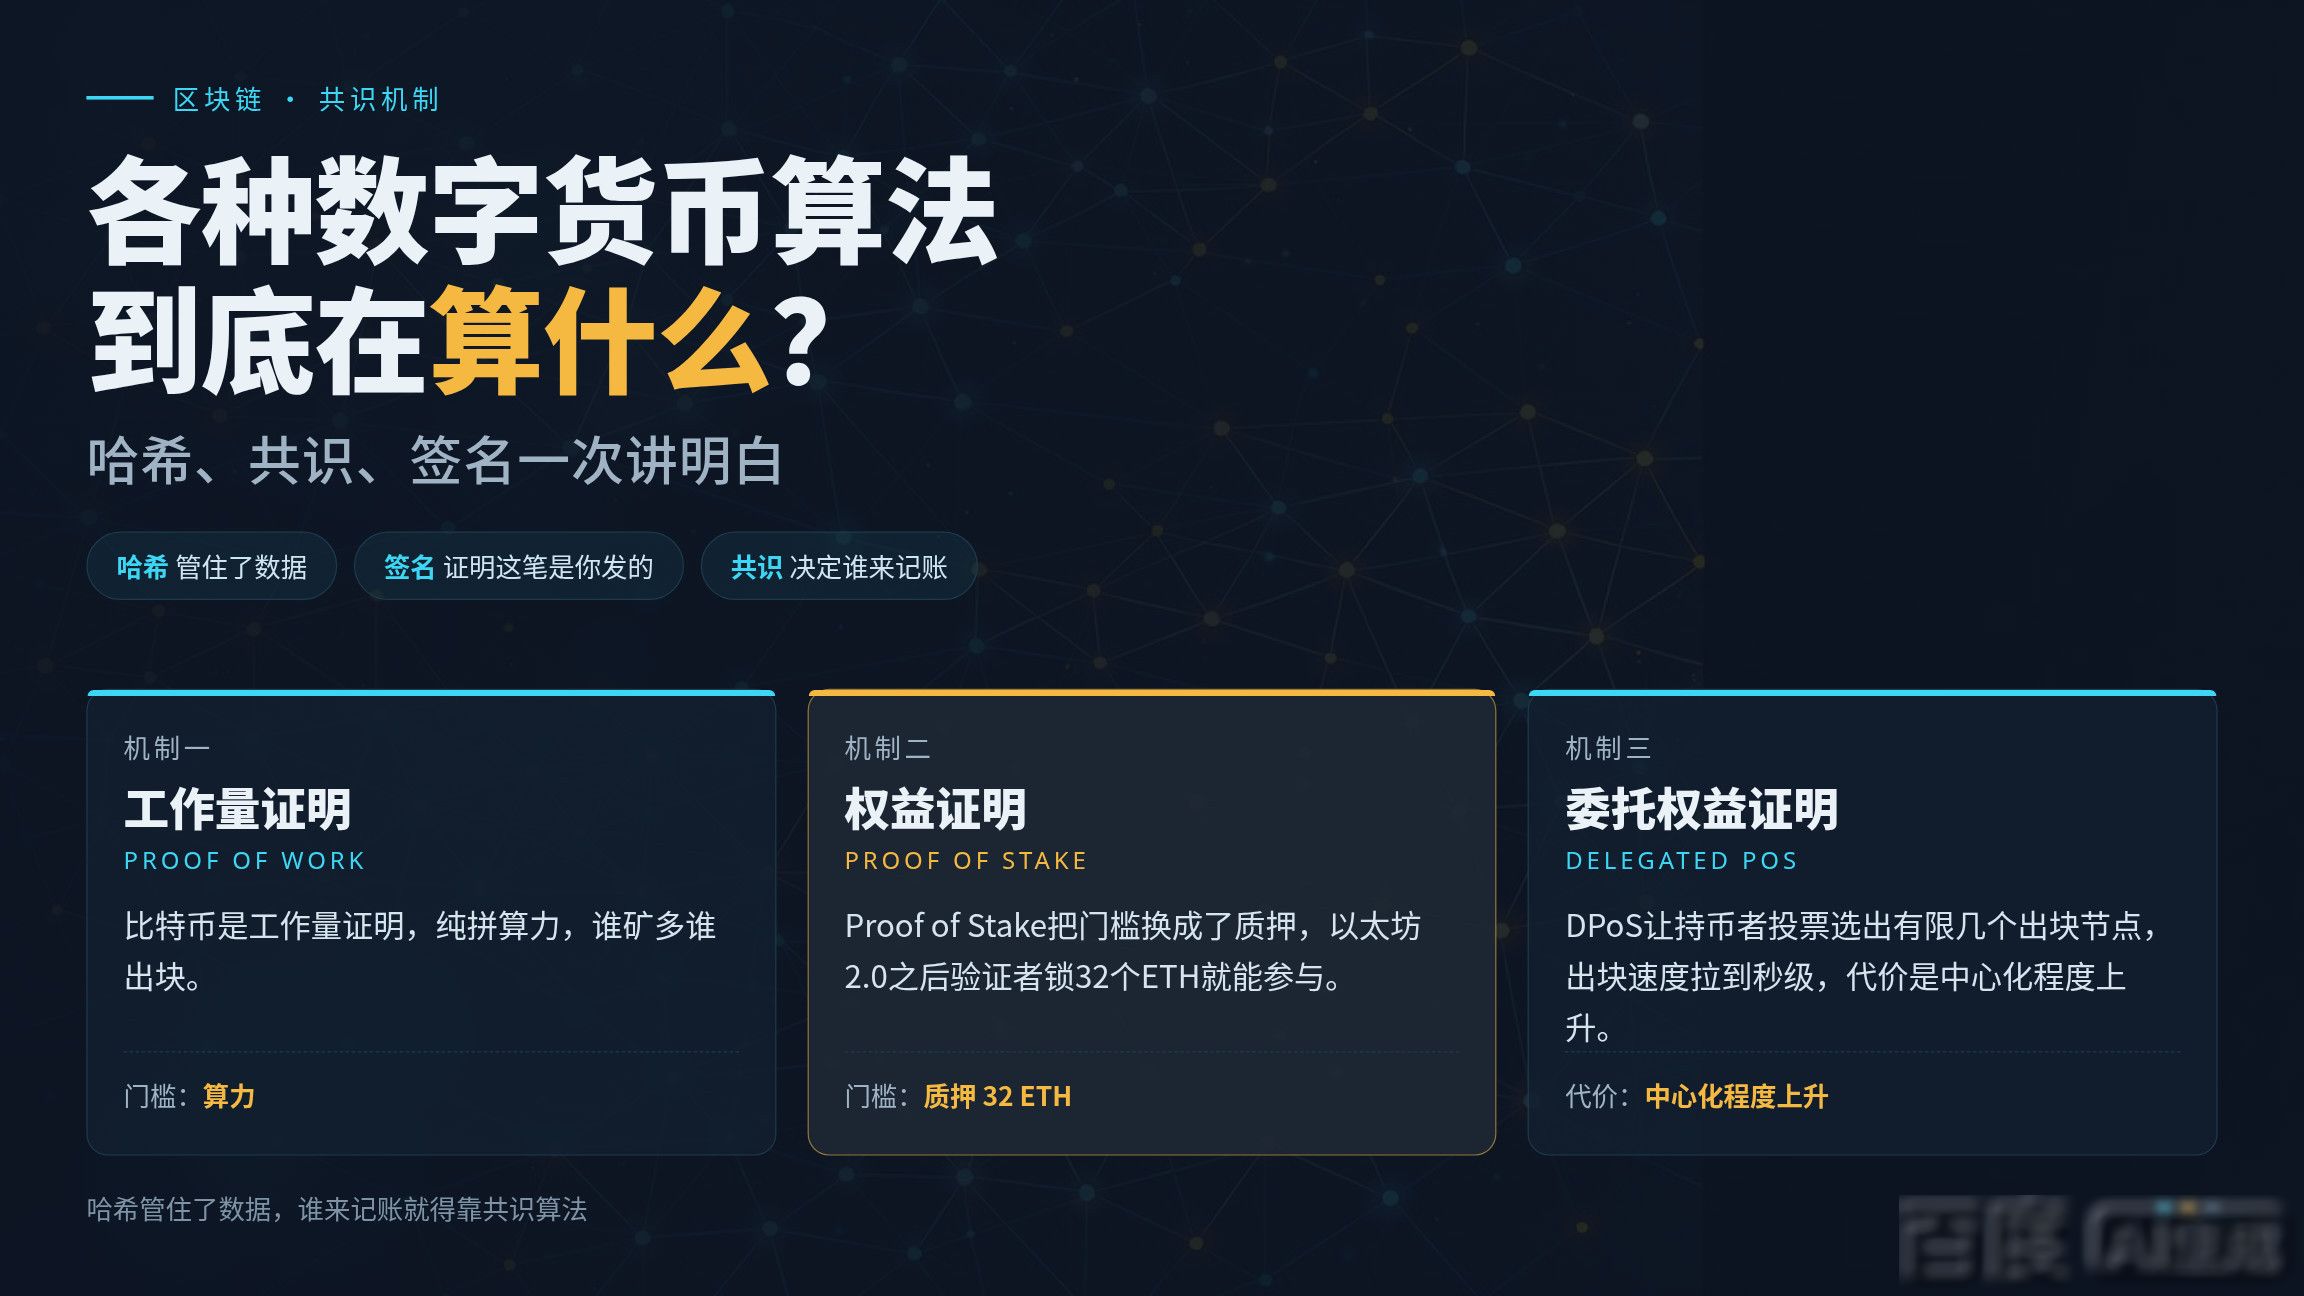
哈希管住了数据,谁来记账就得靠共识算法。比特币是工作量证明,纯拼算力,谁矿多谁出块。Proof of Stake把门槛换成了质押,以太坊2.0之后验证者锁32个ETH就能参与。再往轻量走,DPoS让持币者投票选出有限几个出块节点,出块速度拉到秒级,代价是中心化程度上升。
钱怎么"花"靠非对称签名。早期BTC和ETH用ECDSA,在secp256k1曲线上生成公私钥对。SOL和NEO转向Ed25519,密钥更短、验签更快,抗攻击面也小。私钥一旦泄露,签名算法再强也兜不住,这也是硬件钱包和多签方案一直有真实需求的原因。
实际选算法得看场景。要抗51%攻击就得上PoW或长尾质押;要高吞吐、低延迟就得上DPoS或BFT类;要隐私就叠一层零知识证明。没有一套算法通吃所有需求,混搭才是行业常态。
文章版权及转载声明
作者:admin本文地址:https://www.tdzyz.com/rwds/846.html发布于 昨天
文章转载或复制请以超链接形式并注明出处imToken | Ethereum & Bitcoin Wallet